Defense Evasion
L'evasione della difesa consiste nelle tecniche utilizzate per evitare il rilevamento dell'azione offensiva.
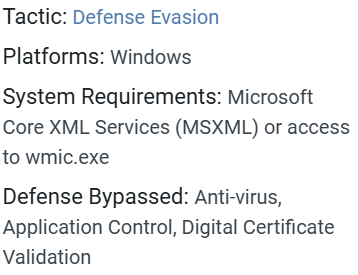
XSL Script Processing
Gli avversari potrebbero eludere il controllo delle applicazioni e nascondere l'esecuzione di codice incorporando script all'interno di file XSL.
I file XSL (Extensible Stylesheet Language) sono comunemente utilizzati per descrivere il processo e il rendering dei dati all'interno di file XML (Extensible Markup Language, cioè il linguaggio di markup che fornisce regole per definire qualsiasi dato).
Per supportare operazioni complesse, lo standard XSL include il supporto per script incorporati in vari linguaggi.
Gli avversari possono abusare di questa funzionalità per eseguire file arbitrari, eludendo potenzialmente il controllo delle applicazioni. Per esempio, msxsl.exe può essere installato e utilizzato per eseguire JavaScript dannoso incorporato in file XSL locali o remoti (riferiti tramite URL). Questo tipo di attacco sfrutta una funzionalità legittima per eseguire codice dannoso, mascherando l'attività per evitare rilevamenti tramite le difese tradizionali.
tecniche per
Mitigare
Prevenzione dell'Esecuzione
Se msxsl.exe non è necessario, bloccare la sua esecuzione per prevenire l'abuso da parte degli avversari.
Difendi il tuo mondo digitale
CyberGuardians
Liceo Statale Galileo Galilei
24043 Caravaggio (BG)
Via San Francesco D’Assisi 119A