Discovery
La scoperta consiste nell'esplorazione per acquisire conoscenza sul sistema e sulla rete interna allo scopo di organizzare l'azione di attacco.
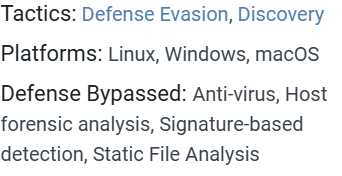
Virtualisation or Sandbox evasion
Gli avversari potrebbero utilizzare vari metodi per rilevare ed evitare ambienti di virtualizzazione (cioè astrarre le componenti hardware, degli elaboratori al fine di renderle disponibili al software in forma di risorsa virtuale) e di analisi.
Se viene rilevata la presenza di un ambiente di macchina virtuale (VME) o di sandbox (con il termine sandbox si indica un ambiente virtuale “isolato” dal resto del computer che consente di eseguire applicazioni non certificate, scaricare file e visualizzare siti Web sospetti senza esporre a rischi e minacce il sistema su cui questo meccanismo di protezione è in esecuzione), l'azione offensiva verrà modificata.
Per esempio, se l'avversario rileva un VME, potrebbe modificare il suo malware per non farsi scoprire o per nascondere le funzioni principali del malware. Potrebbero anche cercare artefatti VME prima di scaricare payload secondari o aggiuntivi.
tecniche per
Mitigare
Questo tipo di attacco non può essere facilmente mitigato con controlli preventivi poiché si basa sull'abuso delle funzionalità del sistema.
Difendi il tuo mondo digitale
CyberGuardians
Liceo Statale Galileo Galilei
24043 Caravaggio (BG)
Via San Francesco D’Assisi 119A