E’ impossibile creare un sistema non suscettibile ad attacchi poiché i metodi per recare danni informatici sono molteplici. Tuttavia, resta fondamentale tutelarsi.
Tipologie di minacce
Naturali
Causate da fenomeni naturali che compromettono sicurezza e integrità delle informazioni (eventi atmosferici, blackout elettrici, deperimento fisico delle risorse hardware).
Umane
Provocate da azioni intenzionali degli hacker.
Per prevenire le minacce naturali è sufficiente l’utilizzo di infrastrutture consone, sistemi ad alimentazione autonoma e frequenti backup.
Le azioni degli hacker, invece, prevedono l’accesso non autorizzato a un sistema informatico e prendono il nome di attacco informatico. Questi possono essere attivi o passivi.
Gli attacchi passivi
Le attività criminali intercettano dei dati per preparare attacchi successivi. Sono subdoli e difficili da individuare. Tra questi abbiamo:
Packet sniffing
Capta i dati da mail, conversazioni telefoniche e messaggistica.
Analisi del sistema
Raccogliere informazioni sulle abitudini degli user senza interferire sui dati.
Gli attacchi attivi
L’hacker assume l’identità di uno o più utenti autorizzati per procedere con l’attacco.
Denial of service (DoS) e Distributed Denial of Service (DDoS)
Si sovraccarica un servizio o una rete intera (DDoS) per renderli inaccessibili agli utenti legittimi.
Attacchi Zero Day
Si sfrutta una vulnerabilità prima che il produttore possa sviluppare e rilasciare una patch correttiva. "Zero Day" perché gli sviluppatori hanno zero giorni per prepararsi e difendersi da questo tipo di attacco.
DNS Tunnelling
Ne trattiamo in maniera approfondita qui.
Attacchi malware
Virus, worm, spyware e adware in grado di infettare i computer.
Virus
Programmi che provocano danni a file o al SO e si replicano “infettando” altri host;
Possono modificare o sovrascrivere file, rallentare il sistema o causare malfunzionamenti;
Worm
Si diffondono autonomamente attraverso reti e sistemi, sfruttando vulnerabilità per replicarsi e diffondersi.
3 attacchi hacker nella storia
Morris Worm (1988)
Il primo worm su larga scala a colpire Internet creato da uno studente che tentava di provare a misurare la vastità del cyberspace. Il warm, però, una volta immesso in rete, si è trasformato in un malware.
ILOVEYOU (2000)
Dalle mail con testo: “kindly check the attached LOVELETTER coming from me” vi fu un'ondata virale di messaggi che causò infinite confusioni e congestioni: il virus si autoreplicava, rinominava e cancellava anche molti dei file presenti sui dischi rigidi delle vittime oltre a collezionare password.
Stuxnet (2010)
Il worm era progettato per sabotare una centrale di arricchimento di uranio iraniana tramite chiavetta USB. Era il primo malware per cui si è parlato di “armi informatiche”.
Paradigma CIA come architettura di sicurezza
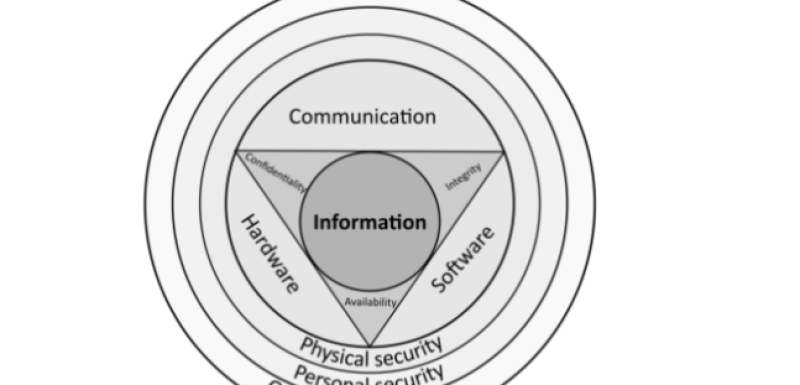
La struttura che regge la sicurezza e la sua gestione deve garantire un ambiente che si regge su tre postulati che al momento risultano essere basi fondamentali per la cybersecurity. Questi postulati costituiscono il paradigma CIA:
Data Confidentiality
Garantisce la segretezza dei dati.
Data Integrity
Garantisce l’integrità dei dati.
Data Availability
Garantisce la continua disponibilità del sistema.
Il rischio
In sicurezza informatica il rischio è definito come la valutazione statistica ed economica dell’esposizione a danni causati dalla presenza di vulnerabilità e minacce.
Rischio = Risorse x Vulnerabilità x Minacce
- Vulnerabilità: ciò che aiuta a violare il paradigma CIA
- Exploit: modo specifico per utilizzare una vulnerabilità per violare il paradigma CIA
- Risorsa: identifica ciò che ha valore per un’organizzazione. In questo caso hardware, software, dati, reputazione
- Minaccia: ogni potenziale violazione del CIA
- Attacchi: un uso intenzionale degli exploit per violare il CIA
- Agente di minaccia: chiunque o qualsiasi cosa che può causare un attacco
Esiste una soglia tollerabile di sicurezza fatta da analisi del rischio, misure minime e azioni di mitigazione al “buco” ottenuto in caso di attacco, buco che si valuta in gradi che vanno da “nullo” a “catastrofico” in cui si può avere perdita di dati o finanziaria.
Minacce per ogni livello
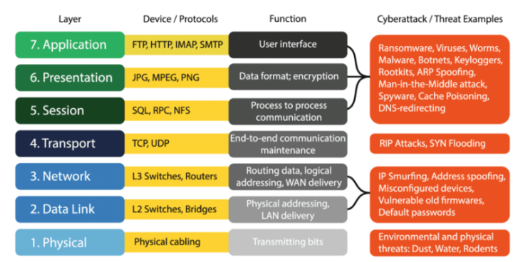
Gli attacchi possono provenire da qualsiasi livello della pila ISO/OSI. Per ciascuno di questi, che prende in esame un passo che va dalla produzione dei dati alla loro trasmissione e ricezione, ci sono protocolli di funzionamento, potenziali vulnerabilità, impatti e contromisure che si possono o devono sfruttare, studiare, controllare, rafforzare e gestire con altrettanti protocolli, macchine e programmi. Ogni attacco è basato su vulnerabilità dovute ad erronea progettazione, implementazione o funzionamento.
Esistono anche social engineering, ransomware (quando i dati vengono criptati e bloccati fino al pagamento di un riscatto) e mancato aggiornamento umano, che dipendono dalla cultura della sicurezza, spesso ignorata, che causa il 37% dei danni segnalati.
Con una tale complessità di situazioni, attori e tecnologie, l’approccio è ZERO TRUST NETWORK: si presume che il dato sia compromesso e si impostano numerosi controlli per convalidare l’autenticità e l’accesso di cose e persone, nonché le ragioni delle richieste e azioni pervenute all’ufficio IT.
CyberGuardians
Liceo Statale Galileo Galilei
24043 Caravaggio (BG)
Via San Francesco D’Assisi 119A